Marcos Antonio
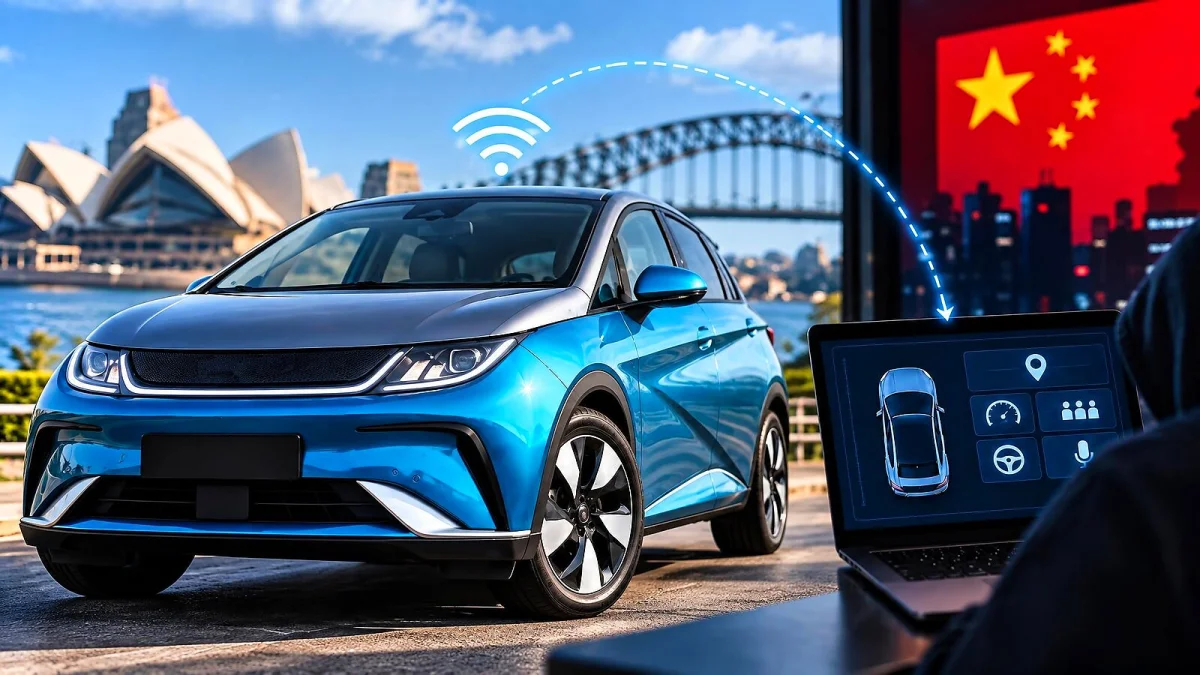
BYD Shark 6 — a vulnerabilidade encontrada em um exemplar testado na Austrália expõe riscos reais à privacidade e ao controle de veículos conectados, com consequências diretas para donos, autoridades e empresas que dependem de dados gerados por automóveis modernos.
Falha permitiu controle remoto de funções críticas
O teste realizado por um especialista em cibersegurança revelou uma brecha que não exigia senha para acesso. A partir dela foi possível travar e destravar portas, acionar o sistema de áudio, ligar limpadores e controlar iluminação durante o deslocamento.
Além dos comandos mecânicos, o acesso incluiu microfones internos, permitindo ouvir conversas na cabine, e a extração de dados como localização, velocidade, ocupação dos bancos e ângulo do volante.
Testes mostraram que o ponto de entrada permitia comandar portas, sistema de áudio, limpadores e acessar microfones internos, além de captar dados contínuos de localização, velocidade e estado dos ocupantes.
Contexto e impactos para políticas e segurança
A investigação ampliou o debate sobre onde dados automotivos são armazenados e quem poderia consultá-los remotamente, citando também o acompanhamento de um Xpeng G6 durante os testes. Órgãos de segurança já recomendam evitar conversas sensíveis no interior de veículos conectados.
 Geely lança Smart Charging que aumenta vida da bateria em 20%
Leia a matéria completa →
 Red Dead Redemption 2: mod traz o México de RDR1 de volta
Leia a matéria completa →
 The Legend of Zelda lança linha Wilds com 70 itens e figuras aurora
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
O episódio reacende medidas adotadas por outros países: o Reino Unido e a Polônia aplicaram restrições a alguns veículos chineses em áreas sensíveis, enquanto estudos anteriores mostraram que a coleta e compartilhamento de dados é um problema global envolvendo diversas marcas.
O que você acha? Você acha que os fabricantes devem limitar recursos conectados até haver normas mais rígidas de segurança? Para acompanhar mais, acesse nossa editoria.
Perguntas Frequentes
Como o BYD Shark 6 foi invadido e quais controles o invasor conseguiu assumir?
O BYD Shark 6 foi testado com um ponto de entrada que não exigia senha, o que permitiu ao especialista comandar funções remotas como travamento de portas, sistema de áudio, limpadores e iluminação; os testes também demonstraram acesso a microfones internos e leituras de localização, velocidade e ocupação dos bancos.
Que dados a investigação australiana mostrou que BYD e Xpeng podem consultar remotamente?
A investigação na Austrália mostrou que BYD e Xpeng podem acessar dados gerados continuamente pelos veículos, incluindo localização, velocidade, ângulo do volante e ocupação dos bancos; um Xpeng G6 foi acompanhado remotamente durante os testes, reforçando dúvidas sobre onde esses dados são armazenados.
O caso do BYD Shark 6 representa risco a autoridades e houve impacto conhecido?
O caso do BYD Shark 6 elevou preocupações sobre risco a autoridades porque, em um dos smartphones conectados ao veículo, foram expostos contatos e números — inclusive de alto escalão; órgãos de segurança já orientam que ministros e servidores evitem conversas sensíveis dentro de veículos conectados.