Samuel Vitor
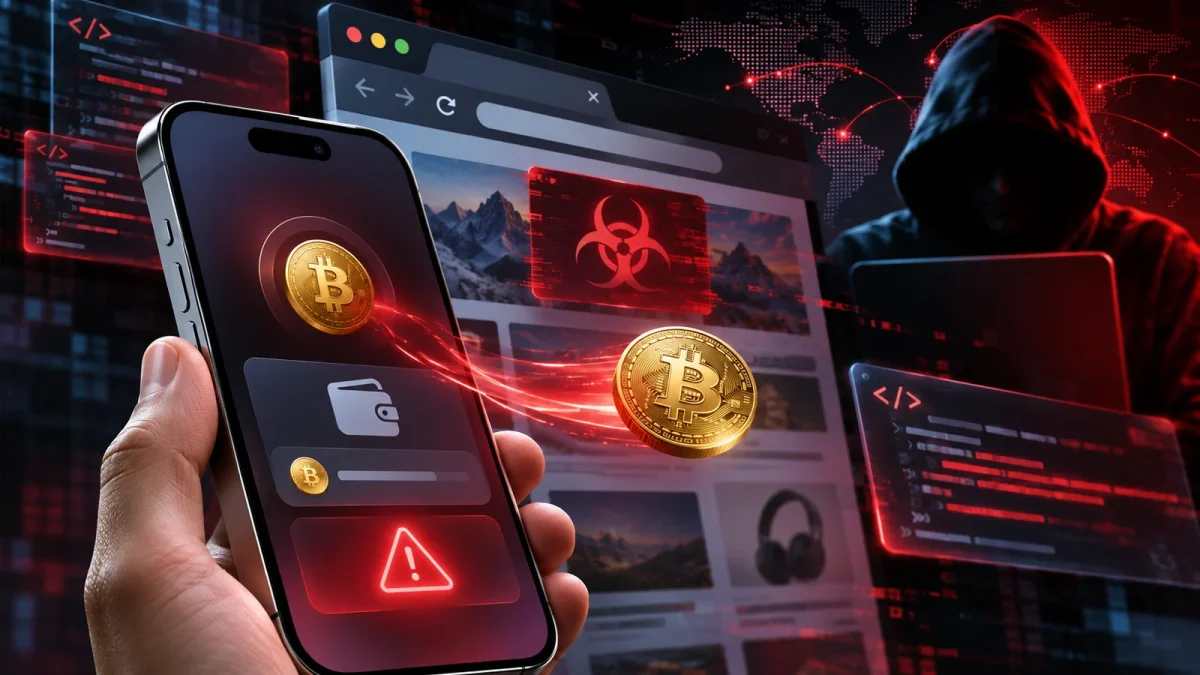
iPhone e iPad — um esquema de injeção de código em projetos da plataforma Optimizely expôs visitantes de dezenas de sites a um conjunto de módulos que visava roubar criptomoedas, capturar dados de pagamento e, em alguns casos, carregar explorações para iOS. A campanha foi identificada após análise técnica que mapeou 188 arquivos maliciosos em 1.611 scripts associados a 178 organizações, detectados em 16 de novembro.
Como o ataque se espalhou e o que ele fazia
O ataque não exigiu invasão dos servidores dos sites: o código foi inserido no campo Project JavaScript de projetos da Optimizely e continuou sendo entregue pelo domínio legítimo da plataforma, fazendo o navegador confiar no script adulterado.
O módulo mais agressivo substituía endereços válidos de carteiras de criptomoedas por endereços controlados pelos criminosos em texto, links, imagens e área de transferência, enquanto outro monitorava formulários para capturar número do cartão, validade e CVV nos campos hospedados pelo próprio site.
O código podia trocar endereços de carteiras por endereços dos invasores e chegou a registrar cerca de US$ 7,1 mil em transações rastreadas.
Risco para iOS, versões afetadas e medidas recomendadas
Para usuários de iPhone e iPad, a campanha tentou carregar ferramentas de exploração usando elementos ocultos; análises técnicas identificaram cadeias distintas: "Coruna" para iOS 13–17, "DarkSword" para iOS 18.x e uma cadeia separada que apenas colhia informações em iOS 26.
 The Economist: IA entra em nova fase de tensão global
Leia a matéria completa →
 Intel D270: GPU alcança até 5,9× de throughput sobre RTX PRO 6000
Leia a matéria completa →
 Bolsa Kindle: 1.288 livros gratuitos na edição que já terminou
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
Os kits indicavam que iOS 18.7.3 e iOS 26.3 ou posteriores já estavam corrigidos contra as cadeias observadas, mas a simples entrega do código não prova que um aparelho foi controlado. Quem acessou sites afetados em 16 de novembro deve atualizar o sistema, revisar transferências em carteiras e monitorar faturas de cartões.
O que você acha? Você já teve alguma transação comprometida ou conhece alguém que perdeu criptomoedas por fraude online? Para acompanhar mais, acesse nossa editoria.
 Foto: Divulgação
Perguntas Frequentes
Como o malware chegou a iPhone e iPad via sites que usavam Optimizely em 16 de novembro?
O iPhone e o iPad foram expostos porque o código malicioso foi inserido no campo Project JavaScript de projetos da Optimizely e entregue pelo domínio legítimo da plataforma, o que fez navegadores tratar o script como confiável; a campanha foi detectada em 178 organizações e mapeou 188 arquivos maliciosos em 1.611 scripts.
Quais ações devo tomar se usei um iPhone depois de visitar um dos sites afetados?
iPhone e iPad devem ser atualizados para a versão mais recente em Ajustes > Geral > Atualização de Software; as análises apontam iOS 18.7.3 e iOS 26.3 como corrigidos contra os kits observados. Também verifique o histórico de transferências da carteira, acompanhe faturas de cartão e encerre sessões desconhecidas em serviços conectados.
Quanto roubo de criptomoedas foi rastreado ligado à campanha que atingiu iPhone e iPad?
iPhone e iPad estiveram no escopo de uma campanha cujas carteiras associadas ao ataque registraram cerca de US$ 7,1 mil em transações rastreadas; porém, especialistas alertam que esse montante não comprova prejuízo direto de visitantes específicos, já que algumas carteiras tinham movimentações anteriores e nem todos os scripts puderam ser analisados.