 Vinicius Balbino
Nintendo — a fabricante retirou da eShop o aplicativo SmileBASIC 4 um dia após o software virar vetor de um jailbreak do Switch 2, mudando imediatamente o acesso à ferramenta que permitia explorar a falha. A medida bloqueia novas compras, mas não remove cópias já instaladas.
Como o jogo virou porta de entrada do ns2jb
O exploit batizado de ns2jb usa a retrocompatibilidade: o SmileBASIC 4, originalmente do primeiro Switch, roda no Switch 2 como um título legado, escapando de proteções destinadas ao software nativo do novo console.
O autor do exploit descreveu um estouro de inteiro de 32 bits no interpretador BASIC que permite leitura e escrita fora dos limites do aplicativo; a técnica alcança o módulo de sistema fs, onde um buffer de 769 bytes pode ser explorado para substituir o executável carregado pelo sistema.
Em parte do processo, o código mostrou permissões suficientes para abrir mods e homebrew — inclusive demonstrando a API Vulkan em código próprio. A própria Nintendo já virou o centro da corrida por um patch.
 Pokémon: mangá Red and Blue retorna a Kanto em edição deluxe
Leia a matéria completa →
 Pokémon: novo visual de Mewtwo aparece em anel de US$134,99
Leia a matéria completa →
 Dungeon Crawler Carl: Allies & Enemies marca retorno da franquia
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
“Pelo que sei, é o primeiro exploit desse tipo para o Switch 2.” — Sammy “pepsipu” Hajhamid, no relato técnico do ns2jb
O que o jailbreak permite e quais são as limitações
O ns2jb é um exploit tethered: ele precisa ser reaplicado a cada boot e depende de um PC na mesma rede rodando Node.js 22 em macOS ou Linux. Funciona no firmware 23.0.1 e não exige modificação física do console.
Para operar, o processo exige a versão 4.4.9 do SmileBASIC 4 e mais de 20 MiB livres no save do jogo; não dá acesso total ao kernel nem habilita, por ora, a execução nativa que permitiria pirataria em massa, mas libera homebrew, engenharia reversa, cópia de saves e mods.
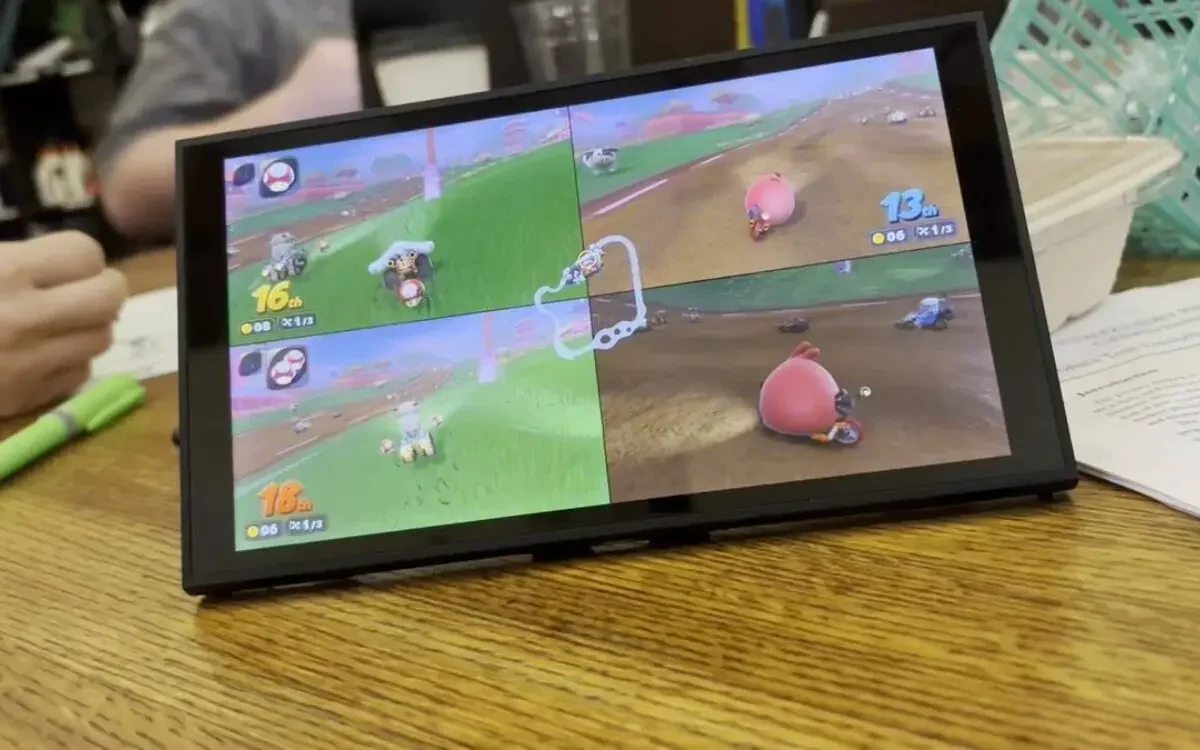
Modders já demonstraram modificações em Mario Kart World e um vídeo com personagens inseridos ultrapassou milhões de visualizações na rede X. Enquanto o código do ns2jb circula em repositório público, a correção pode requerer atualização do jogo e, para a falha no módulo fs, um novo firmware do console.
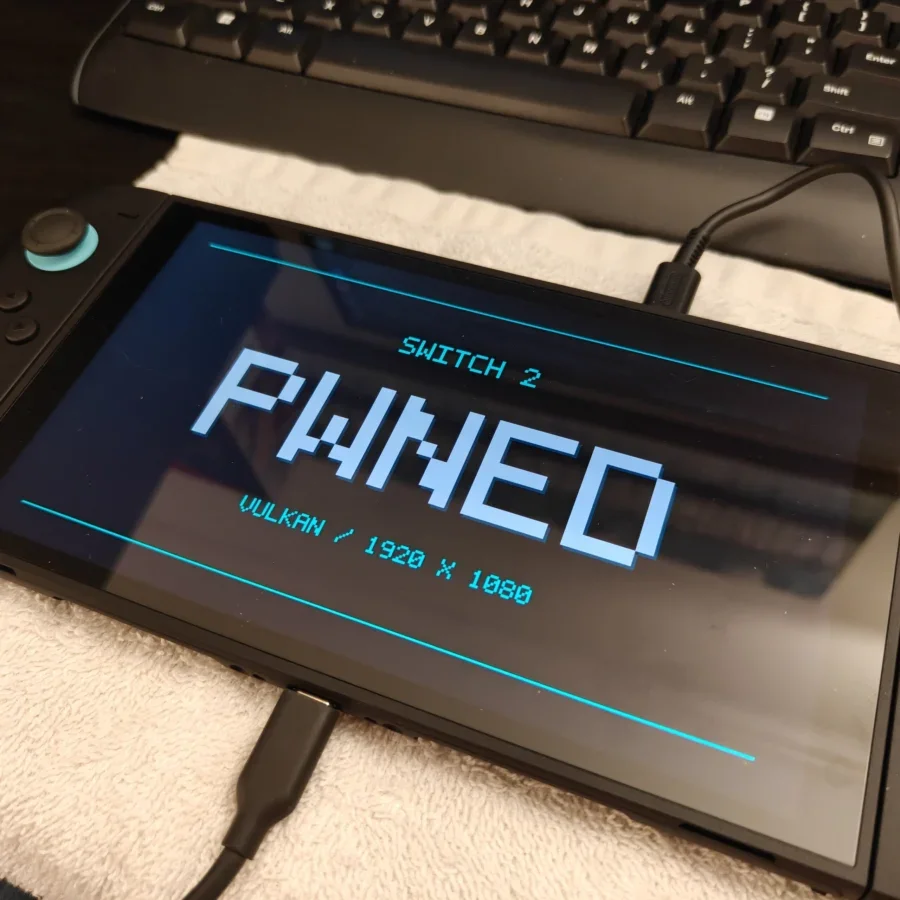 Foto: Divulgação
O que você acha? Você arriscaria manter o console em 23.0.1 para testar homebrew sabendo que pode perder o acesso online? Para acompanhar mais, acesse nossa editoria.
Perguntas Frequentes
O que é o ns2jb e como ele afeta o Nintendo Switch 2?
O ns2jb é um exploit publicado por Sammy “pepsipu” Hajhamid que permite executar código não autorizado no Switch 2 via SmileBASIC 4; ele explora um estouro de inteiro de 32 bits no interpretador e um estouro de buffer no módulo fs, e funciona no firmware 23.0.1, abrindo caminho para homebrew e mods.
O SmileBASIC 4 continua funcionando em consoles que já o têm instalado?
O SmileBASIC 4 permanece funcional em consoles que já o instalaram; a remoção da eShop impede novas compras, mas não desativa cópias existentes, e alguns usuários relatam acesso via páginas internas da loja — a prática segue até que uma atualização oficial do jogo ou do firmware seja aplicada.
Quais são os requisitos técnicos para executar o ns2jb no Switch 2?
Para executar o ns2jb, é preciso o Switch 2 no firmware 23.0.1, o SmileBASIC 4 na versão 4.4.9 com ao menos 20 MiB livres no save, e um PC na mesma rede rodando Node.js 22 em macOS ou Linux; o exploit é tethered, exigindo reaplicação a cada reinício.