 Rafael Menezes
NVIDIA — a fabricante de GPUs e líder em infraestrutura de IA entrou no radar de uma operação de extorsão digital após o grupo de ransomware The Gentlemen publicar a marca da empresa em seu site e iniciar uma contagem regressiva. A ação expõe riscos à cadeia de parceiros que suportam data centers e soluções de IA, mesmo sem prova de invasão direta aos sistemas da NVIDIA.
Contagem regressiva e ameaça pública
O grupo The Gentlemen adicionou o nome NVIDIA ao seu portal de extorsão em 18 de novembro, acompanhando a publicação com uma contagem regressiva que aponta para 28 de novembro como prazo limite para divulgar os dados. Até agora, o coletivo não apresentou amostras publicamente verificáveis que comprovem a posse de arquivos da NVIDIA.
A ausência de provas concretas não reduz o impacto: a simples inclusão do nome de uma grande fornecedora de hardware pode gerar interrupções comerciais e aumentar a pressão sobre clientes e parceiros para responderem a solicitações de segurança.
"We have found no indication that NVIDIA systems or networks were affected."
Investigações, parceiros e antecedentes do grupo
A NVIDIA afirma não ter encontrado sinais de que seus próprios sistemas foram comprometidos e informou que investiga um possível incidente envolvendo um parceiro externo. O nome do terceiro envolvido não foi divulgado publicamente.
 Galaxy S25 Ultra: promoção imperdível a partir de R$ 4.200
Leia a matéria completa →
 Fire TV Stick 4K: novo modelo não aceita APKs e muda o sistema
Leia a matéria completa →
 NVIDIA: drivers podem gravar até 30GB por hora em SSDs
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
O histórico complica a avaliação: em 6 de outubro o mesmo grupo já havia listado o fornecedor taiwanês Jentech Precision Industrial, alegando ter obtido mais de 9 TB de informação. Outro parceiro previamente citado pela operação foi a FPT Software, também em outubro.
Relatórios técnicos identificam The Gentlemen como um ator que migrou para um modelo de ransomware-as-a-service após emergir por volta de meados de 2025, empregando malware escrito em Go com criptografia baseada em Curve25519 e XChaCha20 e capacidades de autopropagação.
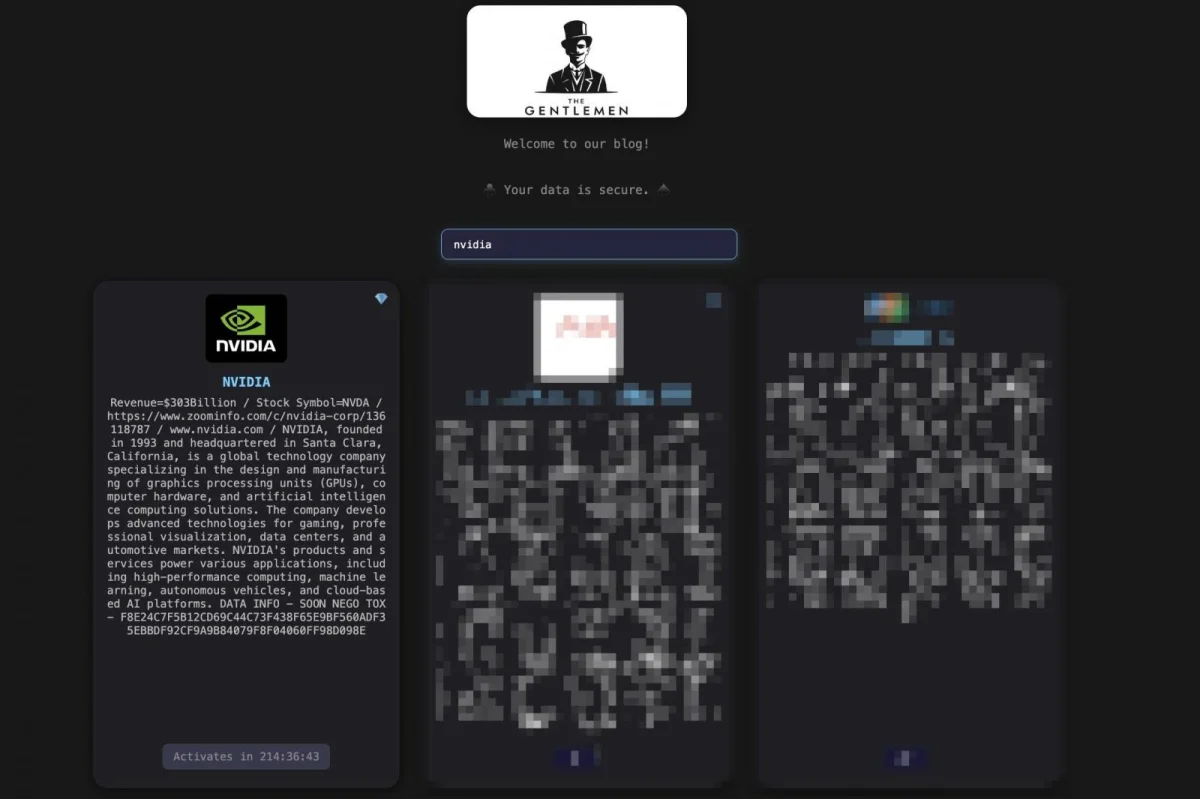 Foto: Divulgação
O que você acha? O que você acha dessa ameaça ao ecossistema de IA? Para acompanhar mais, acesse nossa editoria.
Perguntas Frequentes
O que aconteceu com a NVIDIA e qual é a ameaça do grupo The Gentlemen?
A NVIDIA foi mencionada pelo grupo de ransomware The Gentlemen em seu site de extorsão, com uma contagem regressiva marcada para 28 de novembro. A ameaça consiste em divulgar supostos dados roubados caso exigências não sejam atendidas; até o momento não foram apresentadas amostras publicamente verificáveis que confirmem o vazamento.
A infraestrutura da NVIDIA foi comprometida ou o risco vem de parceiros?
Quem é o grupo The Gentlemen e como sua ameaça funciona tecnicamente?
O grupo The Gentlemen, identificado como ativo desde meados de 2025, opera em modelo ransomware-as-a-service e emprega malware escrito em Go com criptografia Curve25519 e XChaCha20. A operação combina roubo de dados com encriptação e já reivindicou mais de 1.100 vítimas, segundo análises de inteligência.