Samuel Vitor
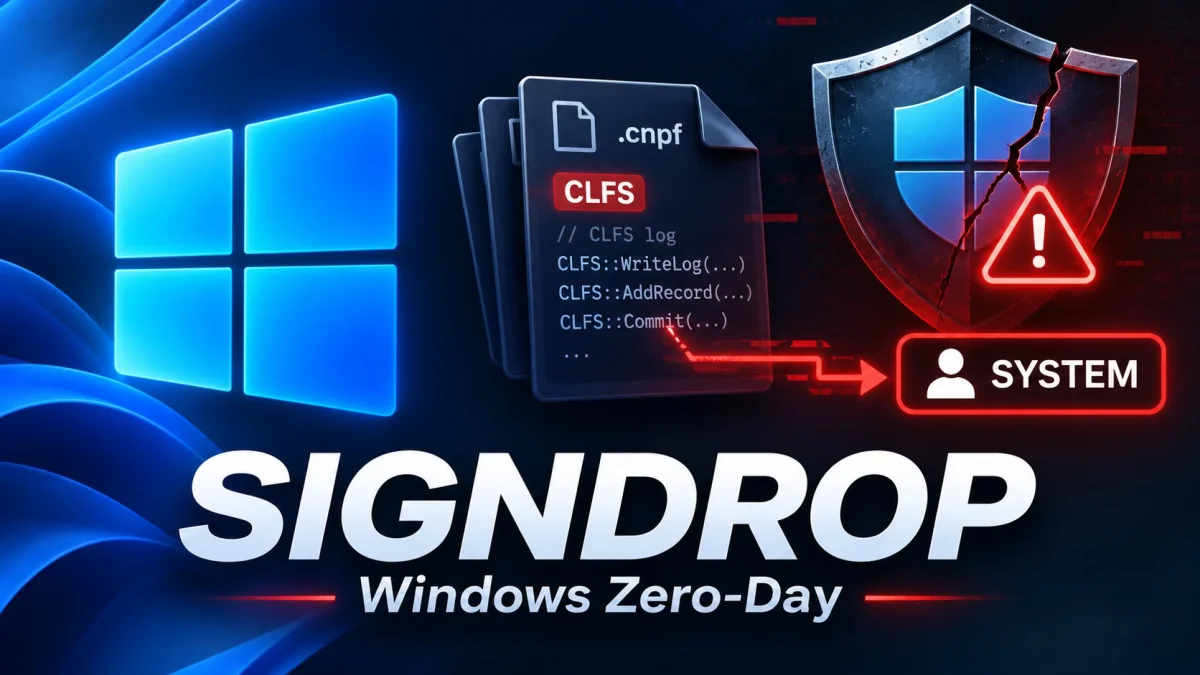
SignDrop — uma exploração zero-day divulgada em 10 de novembro de 2026 vem chamando a atenção por transformar um mecanismo de segurança do próprio Windows em vetor para elevar privilégios. O PoC assinado por Abdelhamid Naceri demonstra como o Common Log File System pode ser manipulado para que processos privilegiados criem arquivos com permissões de sistema, potencialmente concedendo a um usuário comum acesso NT AUTHORITY\SYSTEM.
Como o exploit funciona e o alcance técnico
O núcleo da falha está no driver clfs.sys, responsável pelo Common Log File System, que usa arquivos de autenticação .cnpf para verificar a integridade de logs antes de processá-los. O exploit prepara um arquivo de log especialmente forjado e força um processo privilegiado, como o mecanismo de atualização ou escaneamento do Defender, a abri-lo.
Quando o componente privilegiado cria o arquivo de autenticação, ele o faz com direitos de SYSTEM, mas pode herdar permissões do arquivo controlado pelo atacante. Esse encadeamento permite que operações privilegiadas sejam usadas para elevar um usuário comum ao contexto SYSTEM, segundo o PoC publicado em 10/11/2026.
"O Microsoft Defender pode detectar e bloquear tentativas de exploração, e não há evidência de exploração ativa em ambientes reais."
Riscos, testes e orientação para usuários
O autor do PoC testou SignDrop em Windows 11 26H2, Windows 11 26H2 Experimental e Windows Server 2025 Experimental, estimando que cerca de 80% das instalações do Windows poderiam ser afetadas — número ainda não verificado e com relatos de limitações de compatibilidade por pesquisadores independentes.
 Intel Core Ultra 7 260K chega exclusivo em PCs com RTX 5070
Leia a matéria completa →
 Bolsa Kindle: 1.288 livros gratuitos na edição que já terminou
Leia a matéria completa →
 Onça-pintada: regionalmente extinta no Rio Grande do Norte
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
Usuários podem checar se a mitigação está ativa consultando a chave de registro HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode; valores 0 (enforcement) ou 1 (learning) apontam para a autenticação CLFS habilitada e, portanto, para a configuração que o PoC explora. Não se deve desabilitar a autenticação CLFS como solução temporária, pois isso pode reabrir vulnerabilidades antigas de corrupção de memória.
O que você acha? Você considera aceitável que uma mitigação criada para proteger o sistema acabe sendo explorada dessa forma? Para acompanhar mais, acesse nossa editoria.
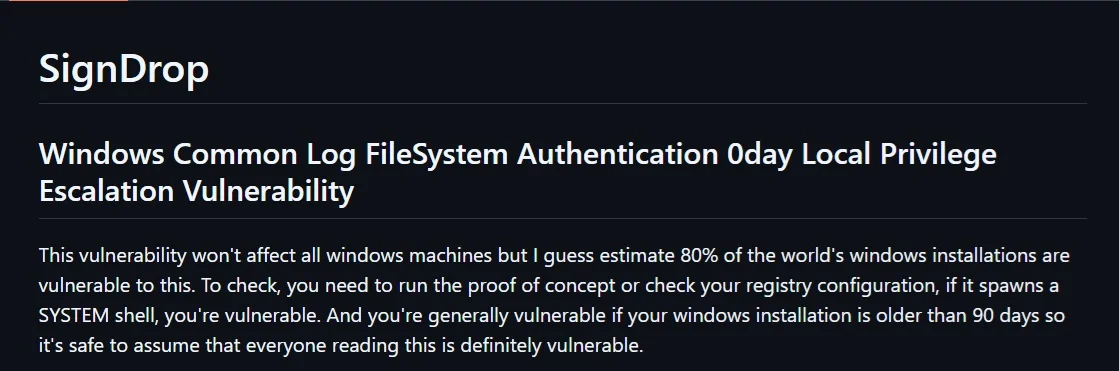 Foto: Divulgação
Perguntas Frequentes
O que é o SignDrop e como ele afeta o Windows 11?
O SignDrop é uma exploração zero-day que atinge o Common Log File System (CLFS) do Windows 11; o PoC publicado em 10 de novembro de 2026 mostra como um arquivo forjado pode levar processos privilegiados a criar arquivos de autenticação .cnpf com direitos de NT AUTHORITY\SYSTEM, permitindo a escalada de privilégios de um usuário comum para SYSTEM.
Como descobrirei se meu sistema está na configuração vulnerável ao SignDrop?
Para verificar a exposição, consulte a chave de registro HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode. Um valor igual a 0 (enforcement) ou 1 (learning) indica que a autenticação CLFS está ativa — condição testada pelo PoC em Windows 11 26H2 e em builds experimentais em 2026.
Há correção, CVE ou evidência de ataque em larga escala contra o SignDrop?
Até o momento não existe um CVE público ou patch dedicado para o SignDrop; a vulnerabilidade foi divulgada em PoC no GitHub em 10/11/2026 e está sendo investigada pela Microsoft. Ferramentas de proteção, como o Microsoft Defender, foram relatadas como capazes de detectar e bloquear tentativas, sem sinais confirmados de exploração em ambiente real.