 Vinicius Balbino
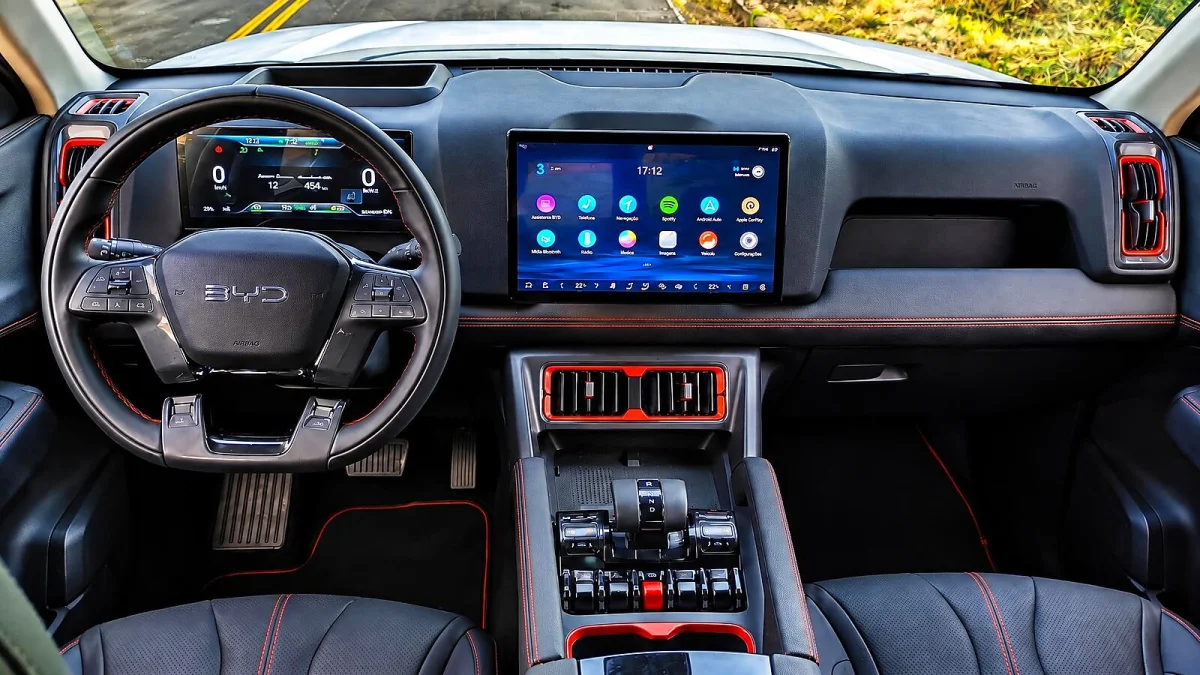
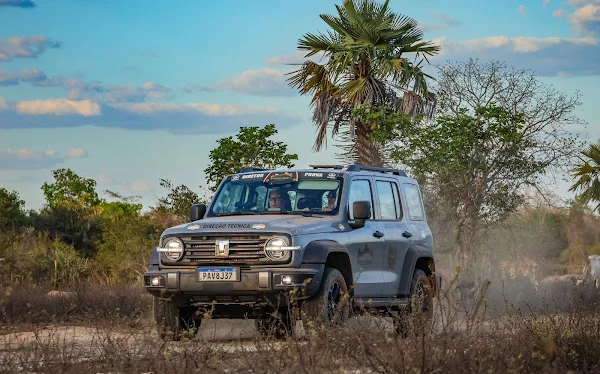
BYD — a fabricante anunciou medidas para corrigir uma vulnerabilidade de software na sua picape Shark, depois de testes públicos na Austrália apontarem que a central multimídia abriu caminho para comandos remotos e exposição de dados pessoais. A correção promete fechar a entrada identificada e reduzir o risco de acessos semelhantes em outros modelos.
Como aconteceu o acesso e quais funções ficaram expostas
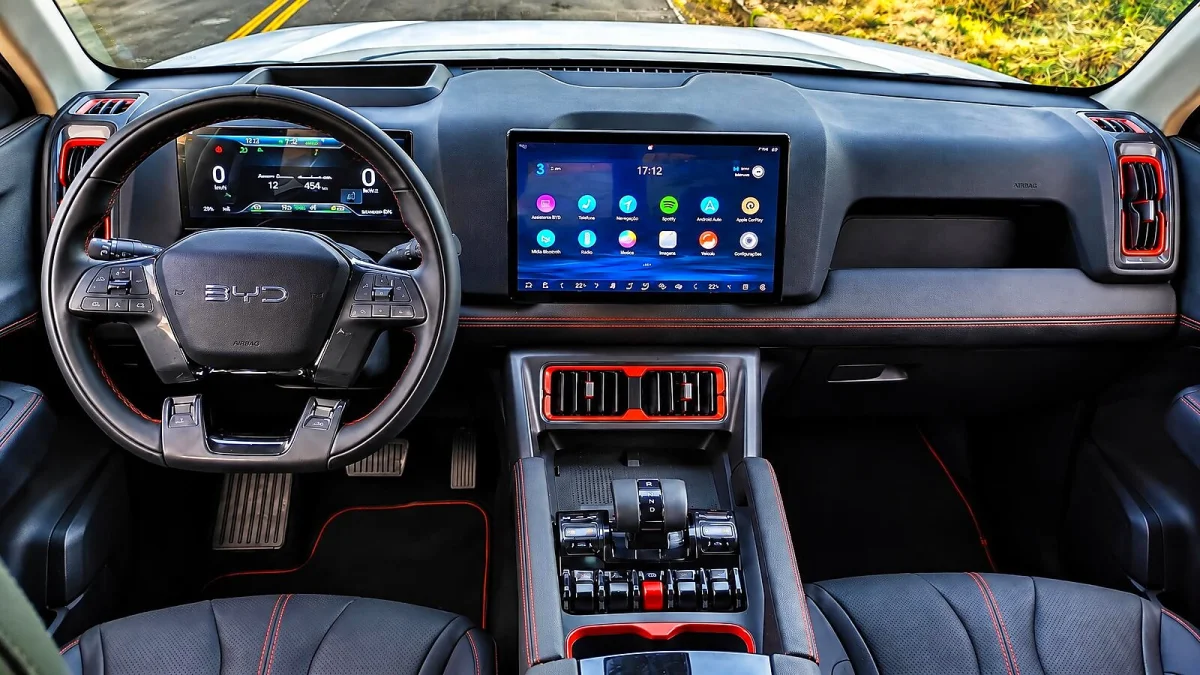
A falha foi identificada durante um teste controlado que usou a ferramenta Android Debug Bridge (ADB) como vetor de exploração contra a central multimídia baseada em Android chamada DiLink.
No experimento, os técnicos conseguiram ativar os limpadores de para-brisa na velocidade máxima, travar portas, acionar faróis e acompanhar a localização em tempo real, além de acessar o microfone da cabine e dados de smartphones emparelhados, como contatos e histórico de chamadas.
A falha foi explorada por meio do Android Debug Bridge (ADB), permitindo controle remoto de comandos do veículo e acesso a localização, microfone e dados de smartphones.
Resposta da BYD e implicações para o portfólio
A BYD abriu investigação interna e informou que a Shark será a primeira a receber a atualização que remove da interface o caminho que ativava o ADB. A fabricante também sinalizou que pode aplicar correções preventivas em outros modelos do seu portfólio global.
 Chevrolet S10 High Country: R$ 42.350 de desconto torna topo mais acessível
Leia a matéria completa →
 Fiat lança Super Chance com descontos de até R$ 78.500
Leia a matéria completa →
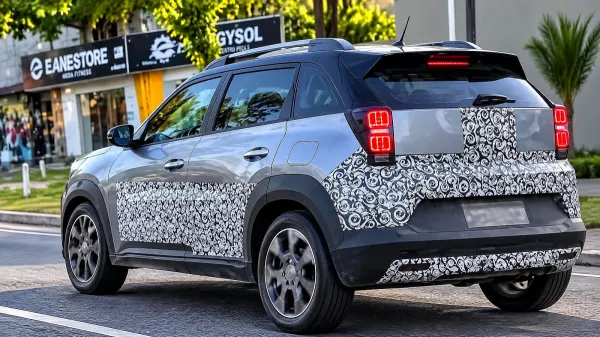 Fiat Argo X: camuflagem reduzida sinaliza formato definitivo
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
Em nota técnica a matriz descreveu o problema como uma falha de software explorada via ADB, e destacou que, nos testes conduzidos pela própria equipe, a instalação do aplicativo usado no experimento exigia contato físico com a central para confirmação — distinção que não altera os efeitos observados após o acesso.
O que você acha? O que você acha dessa brecha de segurança? Para acompanhar mais, acesse nossa editoria.
Perguntas Frequentes
Como a brecha afetou a BYD Shark e o que foi demonstrado na Austrália?
A BYD Shark foi o modelo usado em uma demonstração na Austrália em que técnicos, por meio do Android Debug Bridge (ADB), conseguiram acionar limpadores, travar portas, ligar faróis, rastrear a posição do veículo e acessar o microfone e dados de smartphones conectados, evidenciando riscos de controle remoto e vazamento de informações pessoais.
Que correções a BYD anunciou para a Shark e outros modelos?
A BYD anunciou o desenvolvimento de uma atualização de software que remove da interface o caminho usado para ativar o ADB; a Shark será o primeiro modelo a receber o patch, e a fabricante sinalizou que pode estender correções preventivas a outros veículos do portfólio global enquanto avalia a extensão da falha.
Quais propostas surgiram para melhorar a avaliação de cibersegurança veicular após o caso da BYD Shark?
A exposição da BYD Shark reacendeu a proposta de incorporar testes de cibersegurança nas avaliações automotivas, com sugestões de envolver organismos como Euro NCAP e Latin NCAP para criar métricas específicas, seguindo a lógica das provas de colisão e tornando a proteção digital um critério padrão de segurança.