Samuel Vitor
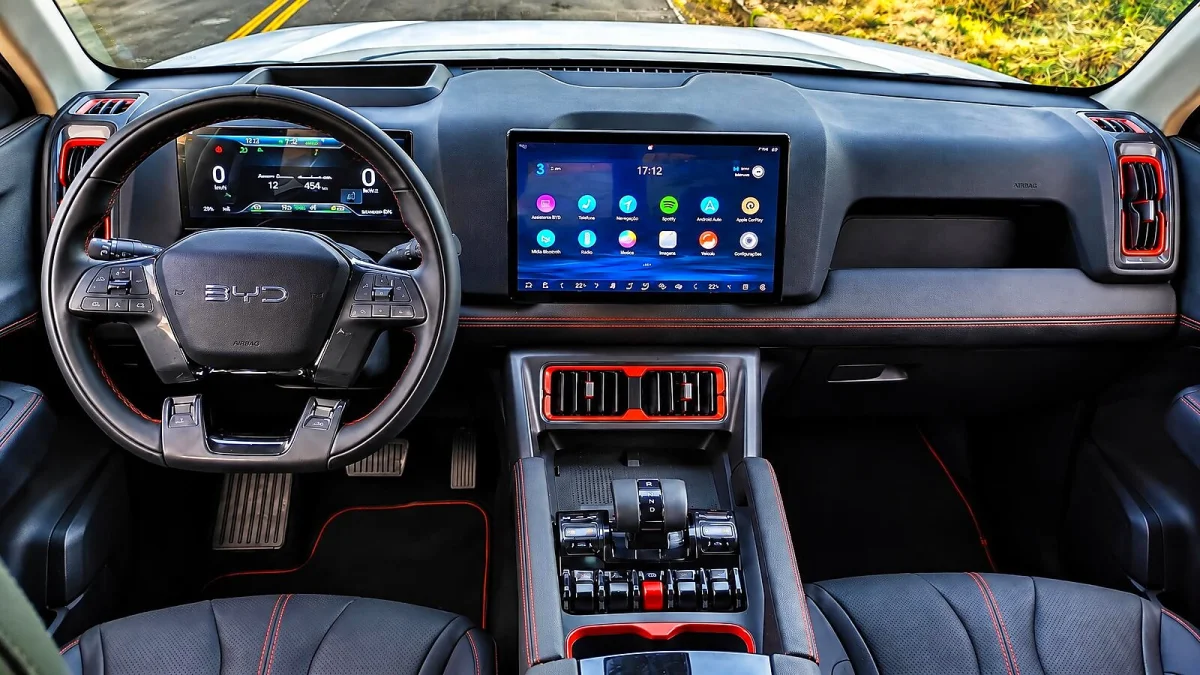
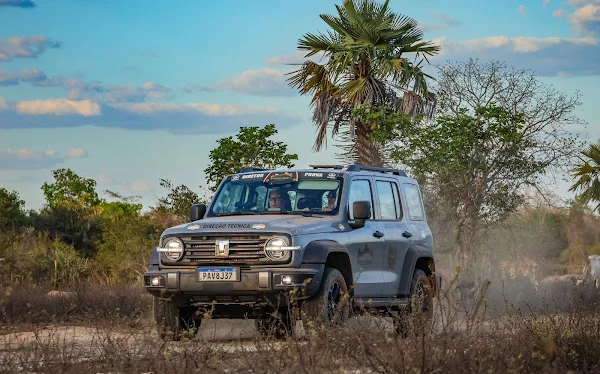
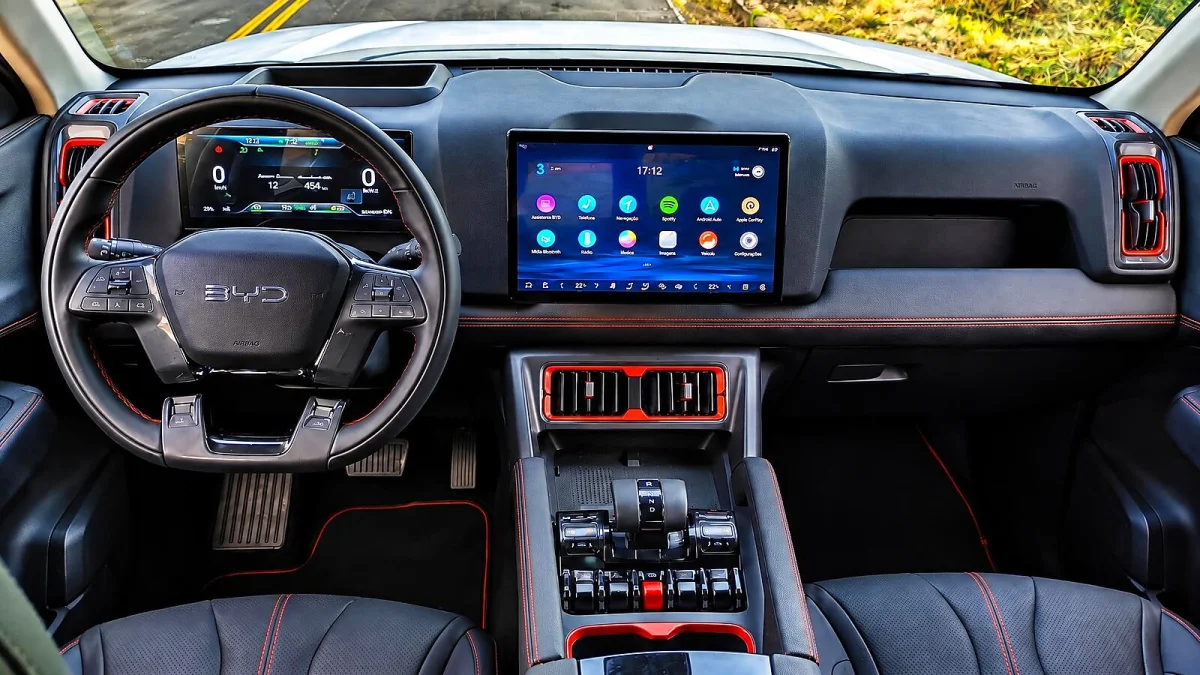
BYD Shark — Uma exposição sobre segurança automotiva na Austrália revelou que a central multimídia DiLink da picape Shark podia ser usada como porta de entrada para comandos sem exigir senha. O teste, conduzido por especialistas em cibersegurança, mostrou o alcance do problema e acelerou a resposta da fabricante, que prepara correções de software.
O que foi possível fazer pelo acesso à central
Durante o experimento, a equipe técnica conseguiu acionar os limpadores de para-brisa na velocidade máxima, travar as portas e ligar os faróis a partir da central multimídia, sem autenticação convencional. Também foi possível acompanhar a localização exata da picape em tempo real.
Dentro da cabine, o microfone da unidade foi acessado para captar áudio, e smartphones conectados tiveram dados expostos — entre eles contatos e histórico de chamadas. Esses vetores destacam riscos tanto para a segurança física quanto para a privacidade dos ocupantes.
Técnicos conseguiram acionar limpadores, travar portas, ligar faróis, acompanhar localização em tempo real e acessar microfone e dados de smartphones.
Atualização anunciada e o debate sobre avaliações de segurança
A fabricante informou que prepara uma atualização para remover da interface do DiLink o caminho não previsto que permitia ativar o Android Debug Bridge (ADB), eliminando a entrada identificada pelos técnicos. A BYD indicou que a Shark será o primeiro modelo a receber a correção e que medidas preventivas podem ser aplicadas a outros carros do portfólio.
 Chevrolet S10 High Country: R$ 42.350 de desconto torna topo mais acessível
Leia a matéria completa →
 Fiat lança Super Chance com descontos de até R$ 78.500
Leia a matéria completa →
 Fiat Argo X: camuflagem reduzida sinaliza formato definitivo
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
A origem técnica da brecha foi atribuída ao uso do ADB, ferramenta destinada a acessar dispositivos Android — sistema base do DiLink, plataforma presente também em modelos da Denza. A fabricante ressaltou que, nos próprios testes, a instalação do aplicativo usado exigia contato físico com a central, distinção que não reduz o impacto das funções alcançadas remotamente.
O que você acha? Você já se preocupou com a segurança digital de veículos conectados? Para acompanhar mais, acesse nossa editoria.
Perguntas Frequentes
Como a falha na central DiLink afetou a picape BYD Shark durante o teste na Austrália?
A central DiLink da BYD Shark foi usada como ponto de entrada no teste na Austrália, permitindo que técnicos acionassem limpadores, travassem portas e ligassem faróis sem senha. Eles também acompanharam a localização em tempo real e acessaram o microfone e dados de smartphones, mostrando risco para segurança e privacidade.
O que a atualização anunciada pela BYD vai alterar no sistema da Shark?
A BYD planeja remover da interface do sistema de entretenimento o caminho que ativava o Android Debug Bridge (ADB), encerrando a entrada não prevista identificada. A Shark será o primeiro modelo a receber a correção, e a fabricante indicou que poderá aplicar correções preventivas a outros modelos do seu portfólio global.
Esse caso muda a discussão sobre testes de segurança veicular em organizações como Euro NCAP?
O episódio com a BYD Shark reacende o debate sobre avaliar cibersegurança em veículos: especialistas propõem que Euro NCAP e Latin NCAP considerem métricas específicas para proteção digital, seguindo a lógica das avaliações tradicionais de colisão, diante do aumento de funções controladas por software.