Dimitri Lares
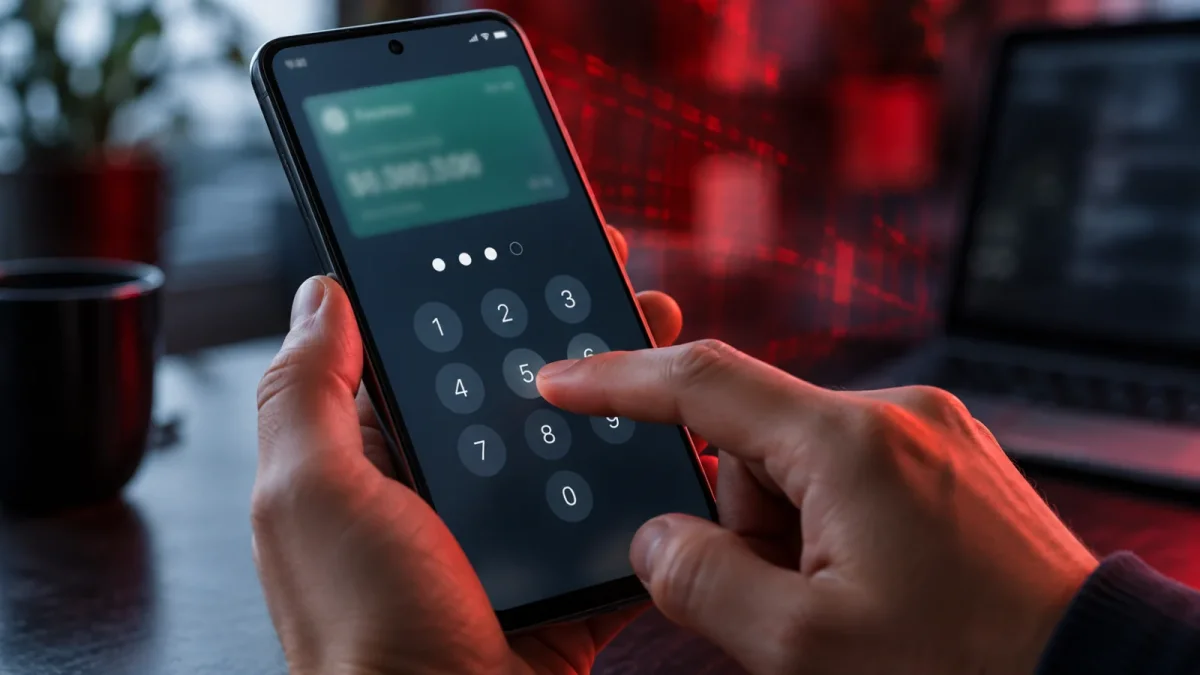
RatHat — um trojan para Android que combina fraudes bancárias conhecidas com uma camada de navegação por inteligência artificial, agora é visto como uma ameaça capaz de capturar logins, códigos de autenticação, PINs e padrões de desbloqueio, além de persistir no aparelho mesmo após a remoção do APK.
Como o RatHat age no Android e por que a IA muda o jogo
O RatHat tem distribuição por páginas de phishing, anúncios maliciosos, SMS e fóruns de terceiros e pode se mascarar como apps legítimos, incluindo supostos apps de streaming ou rótulos semelhantes ao Chrome.
Após convencer a vítima a instalar um APK fora da loja e conceder a permissão de Acessibilidade, o malware envia a estrutura atual da interface para um assistente de IA generativa e usa a resposta para decidir onde tocar, o que procurar na tela e quando rolar. Esse mecanismo torna a exploração adaptativa, não limitada a sequências fixas de cliques.
O RatHat navega pela interface via IA, captura credenciais, intercepta SMS e registra coordenadas de toque para reconstruir PINs e padrões, tornando a ameaça capaz de persistir além da simples desinstalação do APK.
Persistência via ADB e medidas de proteção essenciais
Com a permissão de Acessibilidade, o RatHat consegue ativar Opções do desenvolvedor e Depuração sem fio, ler o código de pareamento exibido pelo Android e estabelecer conexão local com o ADB para elevar privilégios.
Esse acesso permite registrar as coordenadas dos toques e comparar pontos a layouts de teclados numéricos e grades de padrão, além de interceptar notificações e SMS para roubar códigos de uso único. A análise técnica original, publicada pelo zLabs em 16 de setembro de 2026, mostra que o malware instala um serviço separado que pode reinstalar o APK e restaurar permissões.
O que você acha? Você acha que essa ameaça merece mudança de comportamento na hora de instalar apps? Para acompanhar mais, acesse nossa editoria.
Perguntas Frequentes
O RatHat infecta um aparelho Android apenas ao abrir um link ou é preciso instalar algo?
O RatHat exige que o usuário instale um APK fora da loja e conceda permissões sensíveis, especialmente Acessibilidade, para completar a cadeia de ataque; abrir um link sozinho não gera a invasão descrita pela análise do zLabs, publicada em 16 de setembro de 2026.
Como o RatHat usa IA para capturar PINs, padrões e credenciais na prática?
O RatHat envia a estrutura da interface do aparelho a um assistente de IA que decide toques e ações; com Depuração sem fio ativada via ADB, o malware registra coordenadas de toque e as cruza com layouts de teclados e grades, permitindo reconstruir PINs, senhas e padrões mesmo quando a entrada é ocultada.
O que fazer se eu suspeitar que meu Android foi comprometido pelo RatHat?
Se houver suspeita de RatHat, trate o aparelho como comprometido: desconecte Wi‑Fi e dados móveis, altere senhas importantes em outro dispositivo confiável (começando por e‑mail e banco) e verifique Acessibilidade, Opções do desenvolvedor e Depuração sem fio; a recomendação em casos confirmados inclui restauração de fábrica conforme orientação de empresas de segurança.